
Uma operação internacional liderada pelo Google desmantelou uma rede criminosa que controlava mais de 1,3 milhão de dispositivos eletrônicos em diferentes países. No Brasil, cerca de 150 mil aparelhos foram afetados por um programa malicioso chamado XCPE, instalado ainda durante a fabricação dos equipamentos.
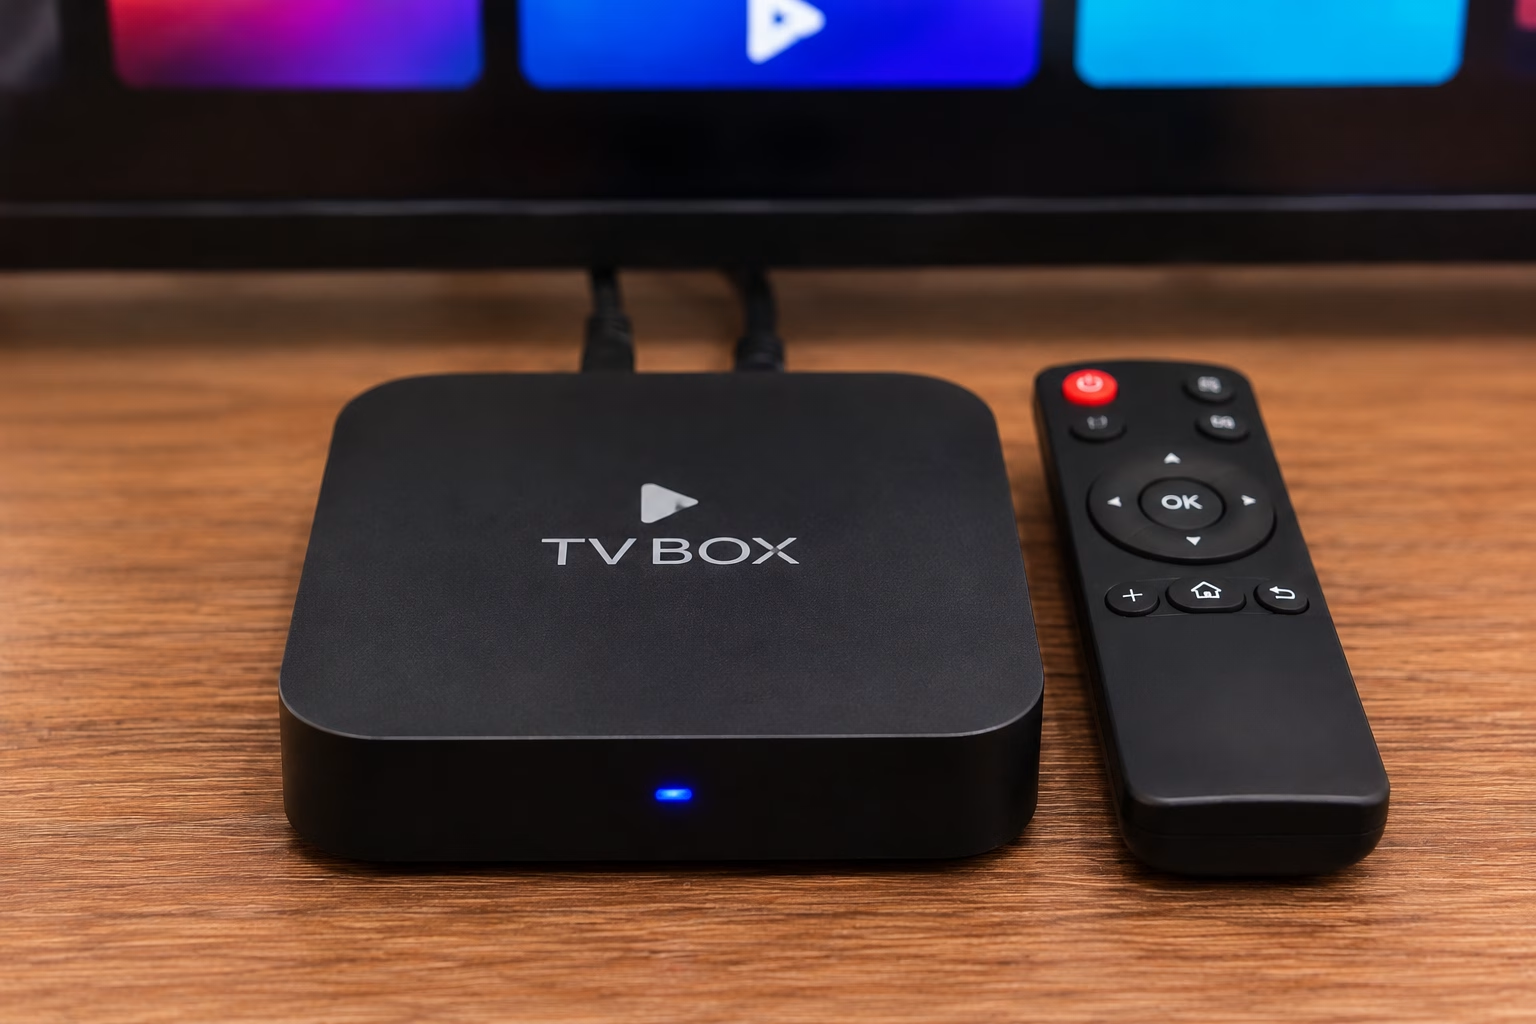
Segundo a empresa de cibersegurança Trend Micro, o Brasil foi o segundo país com mais dispositivos comprometidos, atrás apenas da Malásia. A maioria dos equipamentos era formada por TV boxes com sistema Android, utilizadas para transformar televisores comuns em aparelhos inteligentes.
A investigação apontou que a fabricante chinesa Videostrong instalava intencionalmente o programa malicioso no sistema dos produtos. Dessa forma, os dispositivos já chegavam infectados aos consumidores, sem a necessidade de acessar links suspeitos ou baixar aplicativos.
Após a ativação, os criminosos conseguiam controlar os aparelhos remotamente. Além disso, utilizavam a conexão de internet dos proprietários para realizar fraudes publicitárias e comercializar o acesso à rede sem autorização.
O Google também identificou o malware em outros equipamentos, como dispositivos de telemedicina, máquinas de karaokê e painéis de sinalização digital.
Como identificar e evitar os riscos
Nem todas as TV boxes apresentam o problema. No entanto, aparelhos de origem desconhecida ou sem certificação podem oferecer riscos à segurança digital.
Por isso, especialistas recomendam verificar a procedência dos equipamentos, manter o sistema atualizado e evitar dispositivos de fabricantes desconhecidos.
Como o malware pode estar integrado ao sistema original, restaurar as configurações de fábrica nem sempre elimina a ameaça. Nesses casos, a orientação é desconectar o aparelho da internet e procurar o fabricante para obter suporte.
Embora a operação tenha interrompido a rede criminosa, os consumidores devem continuar atentos à segurança dos equipamentos conectados à internet.
Fonte: Google e Trend Micro